
最近、証券会社のサイトやアプリ、通販サイトなどにログインしたとき、「パスキー」の設定を勧められた方も多いのではないでしょうか。
パスキーはフィッシングに強い仕組みで、導入すること自体は正しい選択です。業務で使うアカウントにパスキーを導入する企業も、これから増えていくでしょう。
しかし今、攻撃者はパスキーそのものではなく、その“周り”にある「すき間」を狙い始めています。2026年8月に米国のAIメールセキュリティ企業 Abnormal AI(Abnormal Security)が、ある攻撃ツールについて報告しました。
フィッシングの最中に、攻撃者が“自分のパスキー”を被害者のアカウントへこっそり登録するツールです。
今回は、この新しい手口を含む「パスキー時代に狙われる3つのすき間」と、企業が押さえておくべき対策を分かりやすく解説します。
📌 この記事のポイント
- パスキーの仕組みそのものは破られていない。狙われているのは「追加登録」「導入の周知」「予備のログイン方法」というすき間
- 攻撃者のパスキーを登録されると、パスワードを変えても再侵入されるおそれがある
- 被害時は「パスワード変更」だけでなく、「登録済みの認証手段の確認」まで必要(認証手段=パスキーや電話番号など、本人確認に使う方法)
目次
- そもそも「パスキー」とは?
- それでも狙われる「3つのすき間」
- 被害時の対応は「パスワード変更」だけでは終わらない
- 導入とあわせて取り組みたい4つの対策
- メールの入口を守るAbnormal AI
- まとめ:導入と同時に”すき間”をふさぐ
1. そもそも「パスキー」とは?
パスキーは、パスワードの代わりに、スマートフォンやパソコンの顔認証・指紋認証・PIN(暗証番号)などを使ってログインする仕組みです。
最大の特徴は、登録した”本物のサイト”でしか使えない点です。偽サイトでは反応しないため、IDやパスワードを盗む従来型のフィッシングを防げます。
さらに、以前のコラムで解説した「MFA(多要素認証)を突破するフィッシング」にも強いとされています。
💡 用語解説:パスキー
サイトごとに作られる「デジタルの鍵」のようなものです。鍵は端末やパスワード管理サービスの中に安全に保管され、本人が顔認証や指紋認証で「使ってよい」と確認したときだけ使われます。
鍵はサイトの住所(ドメイン)とセットで作られるため、見た目がそっくりでも住所が違う偽サイトでは使えません。
冒頭の証券会社がパスキーを勧めているのは、証券口座の乗っ取り被害が急増したためです。
日本証券業協会は2025年10月にガイドラインを改正し、ログインや出金などの際に、パスキーのように偽サイトでは使えない「フィッシングに耐性のある多要素認証」を必須としました。(同月に楽天証券やSBI証券がパスキーでのログインに対応)
業務で使うサービスでも、Microsoft 365やGoogle Workspaceなどがパスキーに対応しています。
FIDO Alliance(パスキーの標準化団体)が日本を含む10か国の従業員500人以上の組織を対象に行った2026年の調査では、従業員のログインにパスキーを導入済み、または導入を進めている組織が68%に上りました。
日本単独の数値は公表されていませんが、国内では業務システムへの導入はまだこれからという企業が多いとみられます。
2. それでも狙われる「3つのすき間」
パスキーの仕組みそのものは、破られていません。攻撃者が狙っているのは、その”周り”にある次の3つのすき間です。
ここで紹介する手口は、いずれも海外のセキュリティ企業などが報告したものです。
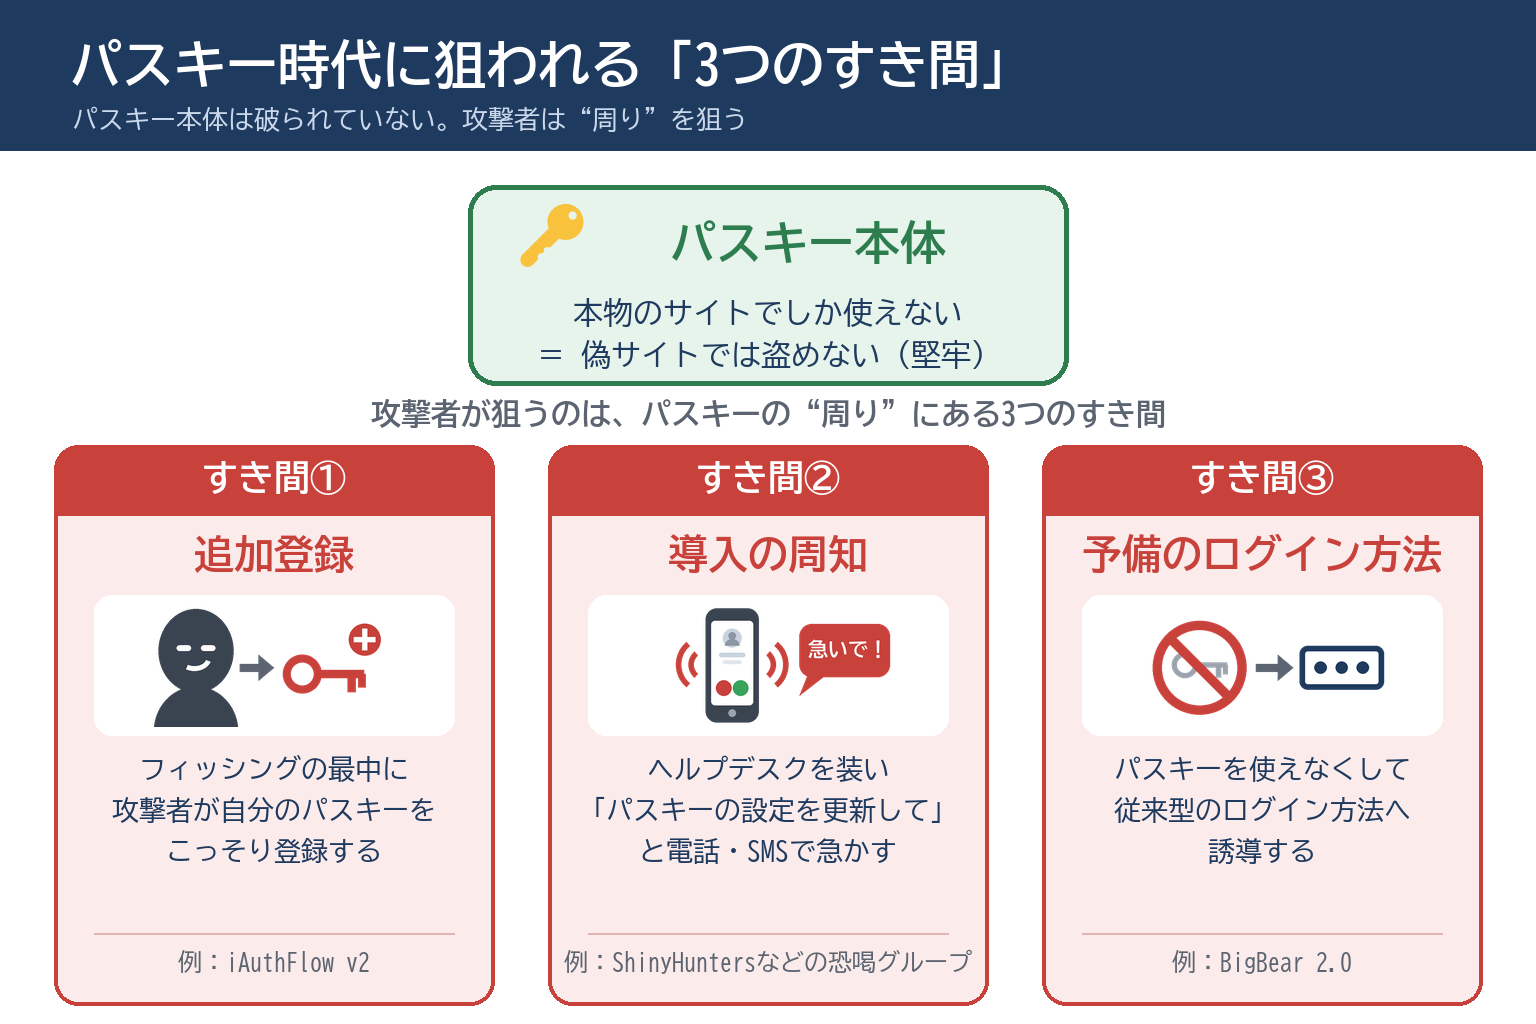
① 攻撃者が”自分のパスキー”をこっそり追加登録する
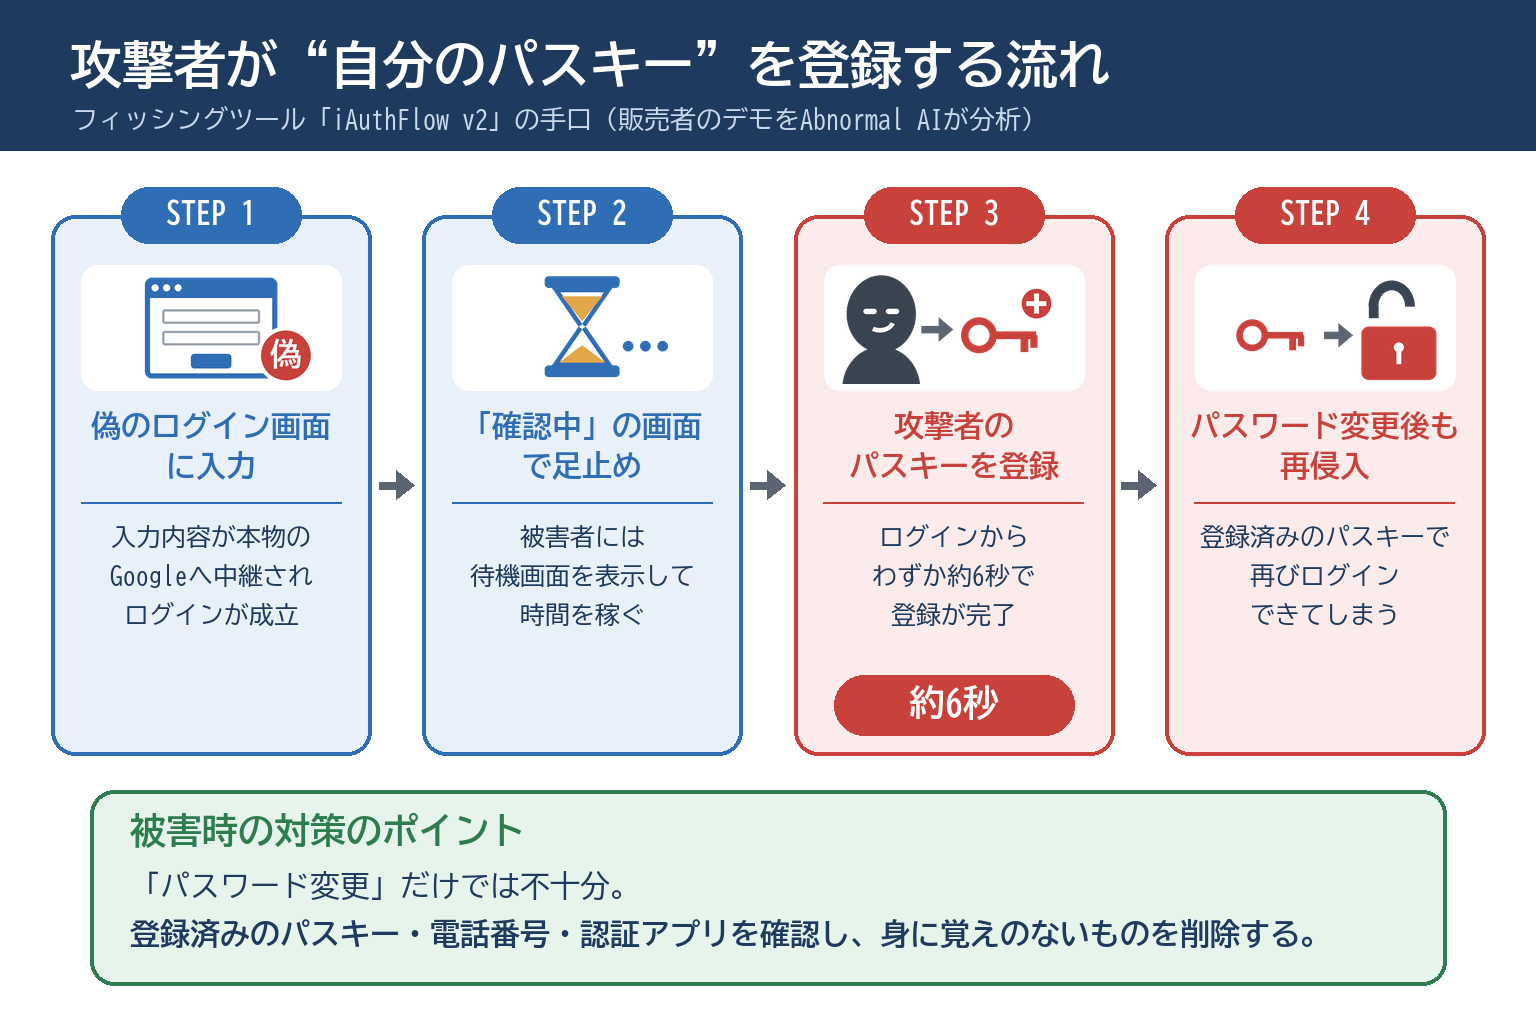
この手口を使うのが、Abnormal AIが2026年8月に報告したフィッシングツール「iAuthFlow v2」です。
このツールでは、次の流れで攻撃者のパスキーを被害者のアカウントに登録します。
🔍 手口の流れ
- 偽のGoogleログイン画面にIDやパスワード、確認コードを入力させ、その内容を本物のGoogleへ中継してログインを成立させる
- 被害者には「確認中」の画面を見せて、その場に足止めする
- その間に、攻撃者は盗んだログイン状態(パスワードを入れ直さなくても、ログインしたままでいられる状態)を使い、自分のパスキーを被害者のアカウントに登録する
このツールのデモ映像では、ログインが成立してからわずか約6秒で、攻撃者のパスキーの登録が完了していました。
しかも、一度登録されたパスキーは被害者のアカウントに残り続けます。
パスキーはパスワードとは別の「鍵」なので、被害者が異変に気づいてパスワードを変更しても、攻撃者は登録済みのパスキーで再びログインできてしまいます。
iAuthFlow v2は、ロシア語圏のサイバー犯罪フォーラムで、基本価格1万ドルで販売されています。
現在の対象はGoogleアカウントですが、販売者はMicrosoftやiCloud、LinkedIn向けのバージョンも宣伝しています。
主に狙われるのは、パスワードや確認コードなど、偽サイトで盗んで中継できる方法でログインできるアカウントであり、まだパスキーを導入していないアカウントはもちろん、パスキーを設定済みのアカウントでも、この方法でのログインが残っていれば対象になります。
なお、Abnormal AIの分析は、販売者の投稿やデモ映像、販売者が用意したテスト環境に基づくもので、同社自身が攻撃を再現したわけではありません。
実際の攻撃に使われたことも、記事作成時点ではまだ確認されていません。
とはいえ、すでに販売されているツールです。悪用される前提で備えておく必要があります。
② 「パスキーの設定を更新して」という連絡そのものが罠
これからパスキーを導入する企業では、社員に「設定を更新してください」と周知する場面が出てきます。攻撃者がつけ込むのは、まさにこの”周知”です。Microsoftは2026年9月、”周知”を口実にした攻撃を報告しました。この攻撃は、ShinyHunters(シャイニーハンターズ)などの恐喝グループと関連があるとされる複数の集団が、2026年5月以降に行っているものです。
Googleのセキュリティ調査部門も、同様の手口を報告しており、両社の報告から分かる特徴は、次のとおりです。
📞 こんな連絡に注意
- 社内のITヘルプデスクを名乗って、電話やSMSで連絡してくる
- 「パスキーや多要素認証の設定を今すぐ更新しないと、業務システムが使えなくなる」といった言葉で急かす
- 会社の目が届きにくい、社員の私物スマートフォンを狙って連絡してくる例が報告されている
- 正規のヘルプデスクの電話番号を偽装した例もある
- 誘導先は「会社名.secure-passkey[.]com」のような、それらしい名前の偽サイト(※誤ってアクセスしないよう、「.」を「[.]」と表記しています)
電話を使ったこうした手口は「ビッシング」と呼ばれます。
💡 用語解説:ビッシング
「ボイス(音声)」と「フィッシング」を合わせた言葉で、電話を使ったフィッシングのことです。
電話は、メールと違って、セキュリティ製品のチェックを受けることがほとんどありません。
しかも”急ぎ”の雰囲気で相手の判断力を奪えるため、企業に侵入する入口として使われています。
誘導先の偽サイトでは、被害者がパスキーを設定しているつもりでも実際には何も登録されず、ログイン情報やログイン状態が盗まれます。
侵入した攻撃者は、次のような行動に出ます。
- 自分の電話番号や認証アプリ(確認コードを表示するスマートフォンのアプリ)を多要素認証の手段として追加登録し、居座る
- SharePointやOneDrive(Microsoft 365のファイル保存・共有サービス)に保存された業務データを盗み出す
- 盗んだデータを使って企業を恐喝する
③ パスキーを”使えなく”して、予備のログイン方法へ誘導する
この手口を使うのが、セキュリティ企業CloudSEKの調査で明らかになったフィッシングサービス「BigBear 2.0」です。
フィッシングサービスとは、偽サイトなど攻撃に必要な道具一式を、ほかの犯罪者に貸し出すサービスのことです。
BigBear 2.0は偽サイトに細工をして、ブラウザのパスキー機能をわざと使えなくします。
パスキーでログインできないと、被害者は別の方法でのログインへ誘導されます。
その先にあるのは、パスワードと確認コードの入力など、攻撃者が入力内容を中継して盗める従来型のログイン方法です。
CloudSEKの調査では、BigBear 2.0全体について次の規模が報告されています。パスキーを使えなくする細工によるものに限った数字ではありません。
📊 BigBear 2.0全体の被害規模
- 標的リストに含まれていた組織:461組織
- 少なくとも1件、多要素認証を突破された組織:258組織
パスキーを導入していても、従来のログイン方法が”予備”として残っていれば、そこが抜け道になります。
3. 被害時の対応は「パスワード変更」だけでは終わらない
すき間①と②の手口では、攻撃者が侵入後に自分のパスキーや電話番号を登録し、「パスワード以外の入口」を確保して居座ろうとします。
すき間③で侵入された場合も、同じことをされているおそれがあります。そのため、パスワードを変えるだけでは攻撃者を締め出せません。
被害が疑われるときは、まず社内の情報システム担当者へ報告し、次の対応をまとめて行ってください。
✅ 被害が疑われたときのチェックリスト
- パスワードの変更:基本の対応。ただし、これだけでは不十分
- すべてのログイン状態を強制終了:盗まれたログイン状態を使えなくするため
- 登録済みの認証手段の確認と削除:攻撃者が追加したパスキーや電話番号で、再び侵入されるのを防ぐため
- 回復用の連絡先の確認(予備のメールアドレス・電話番号):攻撃者にパスワードを再設定されないようにするため
- メールの自動転送ルールや連携アプリの確認:情報の持ち出しや、別ルートからの侵入を防ぐため
アカウントの利用を再開するのは、身に覚えのない認証手段や設定をすべて取り除いてからにしてください。
4. 導入とあわせて取り組みたい4つの対策
すき間をあらかじめふさぐために、一般に推奨されている対策の中から特に押さえたいものを4つ挙げます。
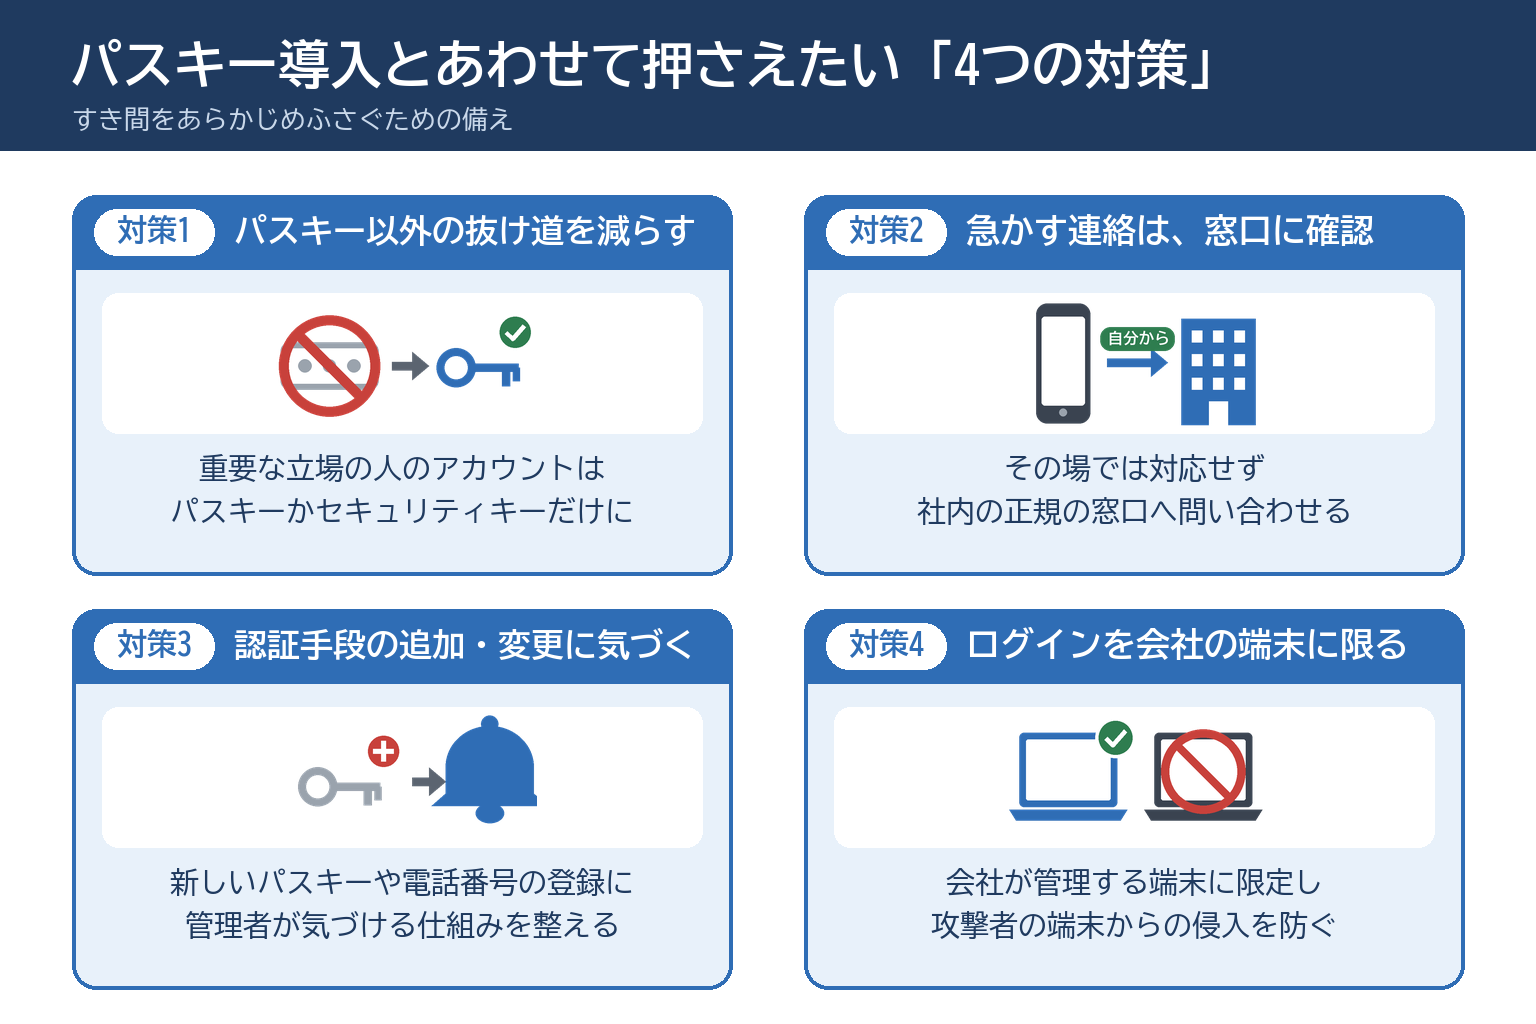
対策1:パスキー以外の抜け道を減らす
すき間③のような抜け道は、パスキーを導入するときの設定でふさげます。
少なくとも、管理者や経理担当者など重要な立場の人のアカウントは、ログイン方法をパスキーかセキュリティキーだけに限る設定を検討しましょう。
セキュリティキーとは、パソコンのUSB端子などに差し込む、ログイン専用の小さな機器です。
対策2:急かす連絡には、自分から窓口に確認する
パスキーや多要素認証の設定変更を電話やSMSで急かされても、その場では対応せず、電話ならいったん切って社内の正規の窓口へ自分から問い合わせるよう、全社員に周知しましょう。あわせて、私物のスマートフォンに連絡が来る可能性も伝えておきます。
対策3:認証手段の追加・変更に気づく
新しいパスキーや電話番号が登録されたときに、管理者が気づける仕組みを整えます。すき間①のように、わずか約6秒で登録された例もあるため、特に「普段と違うログインの直後の登録」は要注意です。
対策4:ログインを会社の端末に限る
業務システムへのログインを会社が管理する端末に限定すれば、攻撃者が盗んだログイン情報を自分の端末で使おうとしても、侵入を防ぎやすくなります。
5. メールの入口を守るAbnormal AI
iAuthFlow v2を報告したAbnormal AIは、このツールのような攻撃を止めるには「メール」「認証」「アカウントの回復手段」の3つにまたがる対策が必要だとしています。
認証と回復手段の対策は、3章と4章で紹介したとおりです。残るメールの対策を担うのが、同社のメールセキュリティ製品です。
この製品は、AIによる行動分析で不審なメールを見抜きます。URLや送信元の評判だけに頼らず、次のような点を組み合わせて分析します。
🔍 Abnormal AIが分析するポイント
- 送信者と受信者の関係
- メールの意図
- リンク先の振る舞い
- 普段のやり取りのパターン
そのため、見た目が本物そっくりのメールでも、「誰から、どんな関係で、何をさせようとしているのか」が普段のやり取りから外れていれば、Abnormal AIは不審なメールとして検知し、自動で隔離できます。
ただし、電話やSMSで直接だまされる手口は、メールの対策だけでは防げません。メールの対策は、4章の対策2で挙げた社員への周知とあわせて進めましょう。
6. まとめ:導入と同時に”すき間”をふさぐ
パスキーは、現時点で最も安全なログイン方法の一つです。
だからこそ攻撃者は、「追加登録」「導入の周知」「予備のログイン方法」という”周り”のすき間を突いてきます。
パスキーを導入するときは、まず管理者や経理担当者のアカウントで、パスワードや確認コードなど従来の方法でもログインできる状態を残さないようにしてください。
社内に導入を知らせる際に、「会社から電話で設定変更を急かすことはない」と一緒に伝えておくと、すき間②への備えになります。
そのうえで、認証手段の追加に気づける仕組みをそろえておけば、すき間を突かれても被害を小さく抑えられます。
また、5章で紹介したメールの対策は、パスキーの導入前から始められます。
💡 メールからの攻撃への備えは、私たちにご相談ください
「Abnormal AIに関心はあるが、自社に合う設定や導入の手間が分からない」という企業担当者様へ。
Abnormal AIの最大の特徴は、導入後の脅威検知・隔離をAIが高精度で自動化する点にあります。
人が行うのは、誤検知時の隔離解除など最低限の確認作業だけです。
そのため、Abnormal AIは専門の担当者がいなくても運用でき、日々の負担を大きく減らせる次世代セキュリティです。
弊社では、お客様の既存環境や課題に寄り添ったスムーズな導入サポートを行っております。
「自社の環境に導入できるか知りたい」「まずは機能の詳細や費用感を聞いてみたい」といった段階からでも丁寧にご案内いたします。
パスキーだけでは防ぎきれない最新の脅威に少しでも不安をお感じでしたら、ぜひお気軽にお問い合わせください。
出典・参考元
本記事は、米国のAIメールセキュリティ企業 Abnormal AI の公式ブログ記事を中心に、Microsoft、Google、各種報道の公開情報をもとに日本の企業向けに要約・解説したものです。詳細を知りたい方は、ぜひ元のレポートもあわせてご覧ください。
- Abnormal AI 公式ブログ: iAuthFlow v2 Enrolls Google Passkeys That Survive Password Resets(2026年8月20日)
- BleepingComputer(Microsoftの報告を紹介): Passkey-themed phishing attacks lead to Microsoft 365 data theft(2026年9月11日)
- Google Threat Intelligence Group: UNC6671 Rebrands: Multi-Brand Vishing Extortion Targets Financial Services and Enterprise Cloud Environments(2026年8月7日)
- BleepingComputer(CloudSEKの調査を紹介): BigBear Microsoft 365 phishing service bypassed MFA at 258 organizations(2026年9月7日)